ციფრული უსაფრთხოება ერთჯერადი პარამეტრი არ არის — ის ყოველდღიური და პერიოდული ჩვევების ერთობლიობაა. მარტივი სია დაგეხმარებათ, ნაკლებად აჩქარდეთ საეჭვო შეტყობინების მიღებისას, დროულად დახუროთ მოწყობილობის სისუსტეები და მნიშვნელოვანი მონაცემები დაკარგვის შემთხვევაშიც შეინარჩუნოთ.
ეს ნაბიჯები აბსოლუტურ დაცვას ვერ უზრუნველყოფს, თუმცა მნიშვნელოვნად ამცირებს ანგარიშის გატაცების, ფიშინგისა და მონაცემების დაკარგვის რისკს. სასარგებლოა ერთმანეთისგან განვასხვაოთ: პრევენცია, ინციდენტზე რეაგირება და მონაცემთა აღდგენა.
პრევენცია: ყოველდღიური და პერიოდული სია
- შეაჩერეთ და გადაამოწმეთ მოულოდნელი ბმული. თუ ელფოსტა, SMS-ი ან მესენჯერის შეტყობინება სასწრაფოდ მოქმედებას გთხოვთ, ბმულს ავტომატურად ნუ დააჭერთ. კომპიუტერზე მაუსის გადატარებით ნახეთ რეალური მისამართი; ყურადღება მიაქციეთ დომენის ზუსტ წერას, ზედმეტ სიტყვებსა და შეცვლილ ნიშნებს.
- ოფიციალურ სერვისზე თავად შედით. თუ შეტყობინება ბანკის, სოციალური ქსელის ან სხვა კომპანიის სახელით მოდის, საიტის მისამართი თავად აკრიფეთ ბრაუზერში ან გახსენით ოფიციალური აპი. ნამდვილობა გადაამოწმეთ ორგანიზაციის ოფიციალური საკონტაქტო არხით და არა საეჭვო შეტყობინებაში მოცემული ნომრით.
- HTTPS გარანტიად არ ჩათვალოთ.
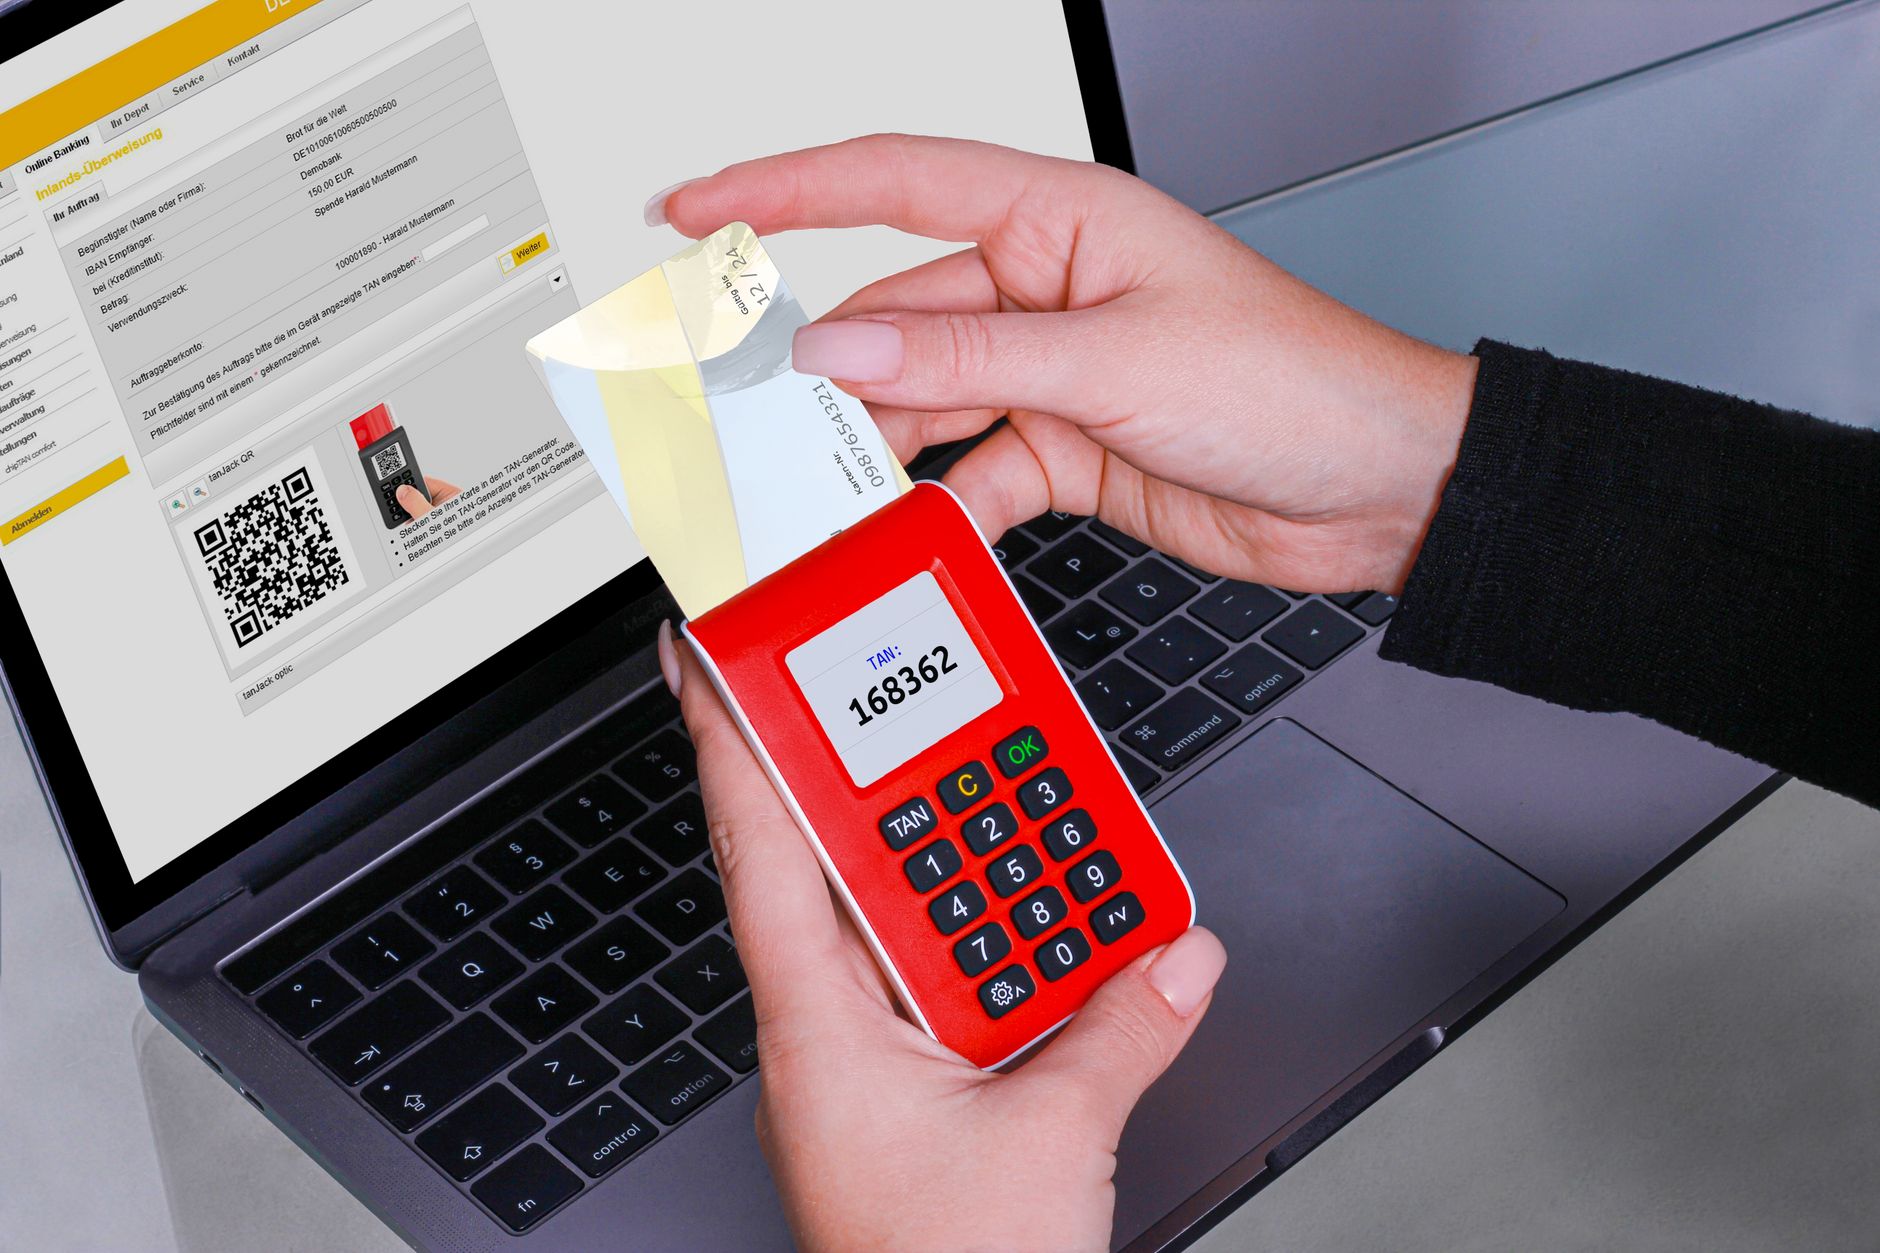
https://ნიშნავს, რომ კავშირი დაშიფრულია, მაგრამ არ ადასტურებს საიტის კეთილსაიმედოობას: ყალბ გვერდსაც შეიძლება ჰქონდეს HTTPS. - ჩართეთ მრავალფაქტორიანი ავთენტიფიკაცია (MFA). განსაკუთრებით ელფოსტაზე, ფინანსურ სერვისებზე, სოციალურ ქსელებსა და ონლაინ-მაღაზიებში. ფიზიკური უსაფრთხოების გასაღები ფიშინგის მიმართ უფრო მდგრად ვარიანტად ითვლება; კარგი არჩევანია ავტენტიკატორის აპიც. SMS-ით ან ელფოსტით მიღებული კოდი შედარებით სუსტია, თუმცა MFA-ის არქონას სჯობს.
- მოულოდნელ MFA მოთხოვნას ნუ დაადასტურებთ. უცნობ დროს მიღებული კოდი ან შესვლის დადასტურების ფანჯარა შეიძლება ნიშნავდეს, რომ ვიღაცამ თქვენი პაროლი უკვე სცადა.
- ყველა ანგარიშს განსხვავებული, გრძელი პაროლი მიეცით. ერთი პაროლის გამეორება ზრდის რისკს, რომ ერთ სერვისზე გაჟონილი მონაცემები სხვა ანგარიშებზეც გამოიყენონ. მოსახერხებელი გამოსავალია სანდო პაროლების მენეჯერი. მოერიდეთ დაბადების თარიღს, ოჯახის წევრის ან შინაური ცხოველის სახელს.
- პაროლები უმიზეზოდ ხშირად არ შეცვალოთ. უფრო მნიშვნელოვანია მათი უნიკალურობა და სიგრძე. შეცვალეთ პაროლი დაუყოვნებლივ, თუ მის მოპარვაზე ან უცხო წვდომაზე ეჭვი გაქვთ.
- ჩართეთ ავტომატური განახლებები. ოპერაციული სისტემის, ბრაუზერის, აპებისა და უსაფრთხოების პროგრამების ახალი ვერსიები ხშირად უსაფრთხოების ხარვეზებს ასწორებს. პერიოდულად შეამოწმეთ, ხომ არ ელოდება მოწყობილობა გადატვირთვას.
- გადახედეთ აპების უფლებებს. კამერაზე, მიკროფონზე, მდებარეობაზე, კონტაქტებსა და ფაილებზე წვდომა მხოლოდ იმ აპებს დაუტოვეთ, რომლებსაც ეს ფუნქციონირებისთვის რეალურად სჭირდებათ. გამოუყენებელი აპები წაშალეთ.
თუ ანგარიშის გატეხვაზე ან ინფიცირებაზე ეჭვი გაქვთ
არ დაელოდოთ სრულ დარწმუნებას. პირველ რიგში, უსაფრთხო მოწყობილობიდან შეცვალეთ იმ ანგარიშის პაროლი, რომელზეც ეჭვი გაქვთ, შემდეგ კი — იმ სხვა ანგარიშებისაც, სადაც იგივე ან მსგავსი პაროლი გამოიყენებოდა. გადაამოწმეთ აღდგენის ელფოსტა და ტელეფონის ნომერი, აქტიური სესიები და უცნობი მოწყობილობები; საჭიროების შემთხვევაში გააუქმეთ მათზე წვდომა.
თუ MFA გამორთულია ან უცნობი მეთოდი დაემატა, აღადგინეთ თქვენი კონტროლი და ჩართეთ დაცვა ხელახლა. საეჭვო აპები წაშალეთ, მოწყობილობა განაახლეთ და გამოიყენეთ შესაბამისი უსაფრთხოების პროგრამა. ფინანსურ ანგარიშზე საეჭვო მოქმედებისას დაუკავშირდით მომსახურების მიმწოდებელს მხოლოდ მისი ოფიციალური არხით.
მონაცემთა აღდგენა: სარეზერვო ასლი წინასწარ მოამზადეთ
სარეზერვო ასლი საჭიროა არა მხოლოდ მოწყობილობის დაკარგვისთვის, არამედ შემთხვევით წაშლილი, დაზიანებული ან მიუწვდომელი ფაილების დასაბრუნებლად. მნიშვნელოვანი ფოტოები, დოკუმენტები და სამუშაო ფაილები რეგულარულად დააკოპირეთ ისეთ სივრცეში, რომელსაც ყოველდღიურად არ ეყრდნობით — მაგალითად, ცალკე გარე საცავში ან თქვენ მიერ არჩეულ ღრუბლოვან სერვისში.
პერიოდულად შეამოწმეთ, ნამდვილად სრულდება თუ არა ასლის შექმნა და შეძლებთ თუ არა კონკრეტული ფაილის გახსნას. თუ მოწყობილობის ინფიცირებაზე ეჭვი გაქვთ, აღდგენამდე ჯერ მოაგვარეთ უსაფრთხოების პრობლემა; შემდეგ დააბრუნეთ მხოლოდ თქვენთვის საჭირო მონაცემები სანდო სარეზერვო ასლიდან.
საუკეთესო ყოველდღიური ჩვევა მოკლე კითხვად შეიძლება დაიყვანოთ: ვიცი, სად მივყავარ ამ ბმულს, დაცულია თუ არა ჩემი მთავარი ანგარიშები MFA-ით, განახლებულია თუ არა მოწყობილობა და მაქვს თუ არა ბოლო ასლი მნიშვნელოვანი ფაილებისთვის?